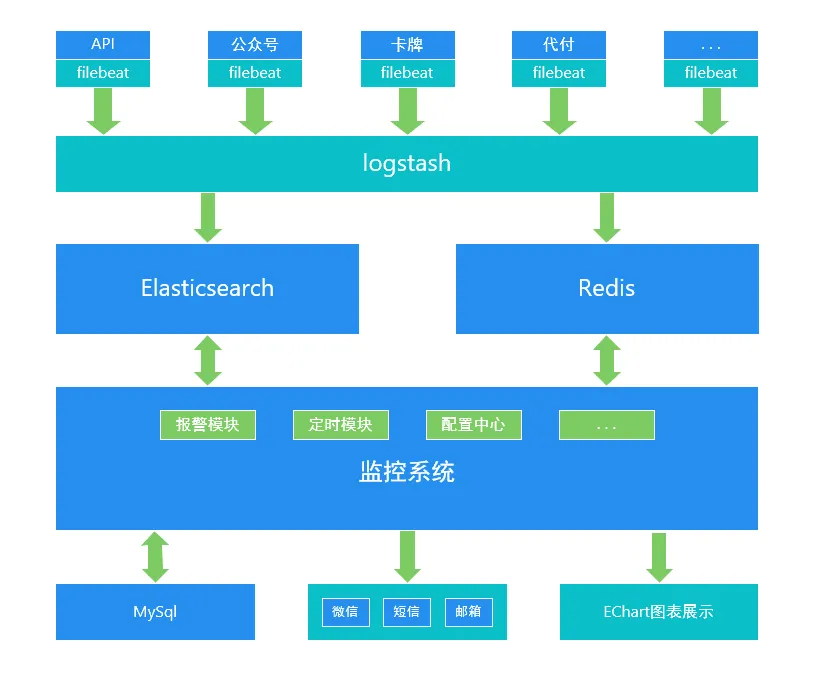
本文发表已超过一年,部分内容可能已过时。监控系统基本框架 解释 各业务系统按照指定格式打印日志 filebeat自动读取日志信息, 并进行过滤, 输出到logstash logstash进行二次处理, 将日志内容格式化, 并将 info日志和error日志分别存放到Elasticsearch和redis队列中 监控系统定时从Es和redis中获取数据, 存放到mysql并进行报警分析 使用EChart图形化展示信息 … 查看细节打开原图关闭#ELK 喜欢 分享上一篇线程的生命周期下一篇filebeat配置相关推荐图文2019年3月14日elasticsearch cat API图文2019年3月13日为什么es集群至少需要三个节点图文2019年3月12日Elasticsearch 数据写入流程订阅更新,继续阅读新的实践记录 →最近发布图文2026年10月3日Karpathy:AI 越能干,输出越要看得懂贴图2026年10月3日Karpathy:让 AI 的输出更好懂 评论 隐私提示昵称、网址和评论内容会公开显示,邮箱不公开。请勿在评论中填写敏感信息。重新加载留言启用 JavaScript 后可以查看和发表留言。

隐私提示
昵称、网址和评论内容会公开显示,邮箱不公开。请勿在评论中填写敏感信息。